Schritt 1Anfrage
Sie senden Ihre Projektdaten über das Kontaktformular.
Originalverifizierte Nachweise – Vertrauen durch Expertise
Erkennen Sie Sicherheitsrisiken in Ihrer Webanwendung – mit professioneller Schwachstellenanalyse und manueller Verifikation.
Ideal für Unternehmen, Selbstständige, Agenturen und Betreiber geschäftskritischer Webseiten.
Jetzt eigenen Scan startenDer Fokus liegt auf realistischen Risiken, nachvollziehbaren Ergebnissen und Empfehlungen, die Sie oder Ihr Entwicklungsteam direkt umsetzen können.
Prüfung typischer Schwachstellen wie fehlerhafte Authentifizierung, unsichere Header, veraltete Komponenten, XSS-Risiken und Fehlkonfigurationen.
Bewertung von Endpunkten, Zugriffskontrollen, Fehlermeldungen, Rate Limits und sensiblen Datenflüssen.
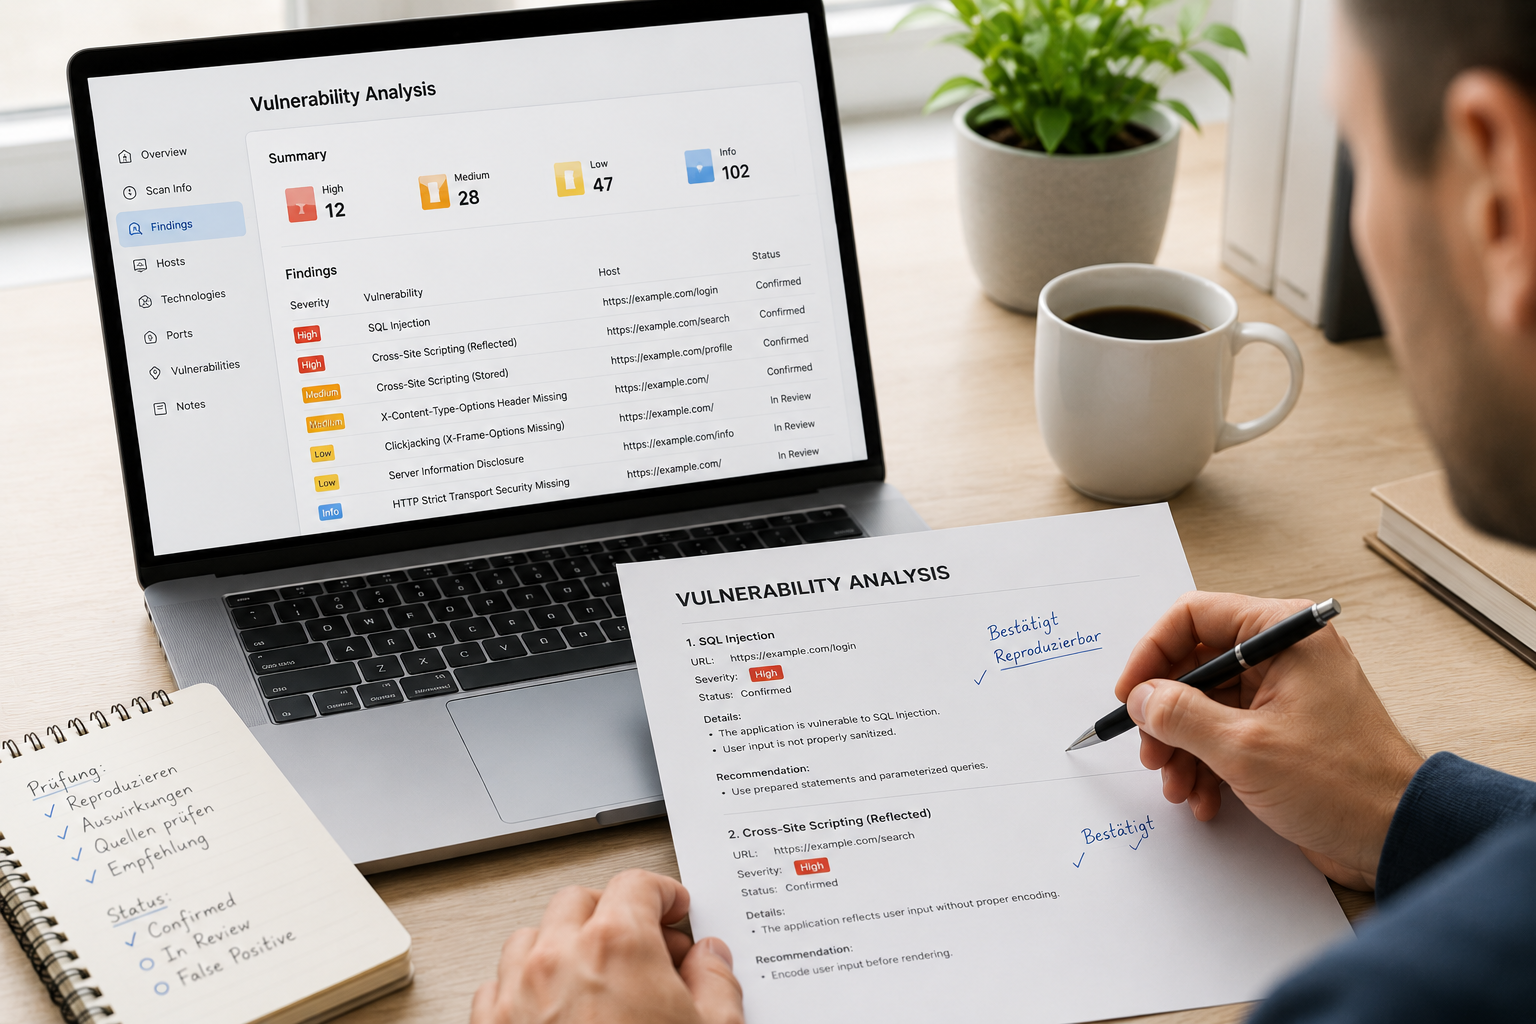
Automatisierte Funde werden geprüft, eingeordnet und von offensichtlichen Fehlalarmen getrennt.
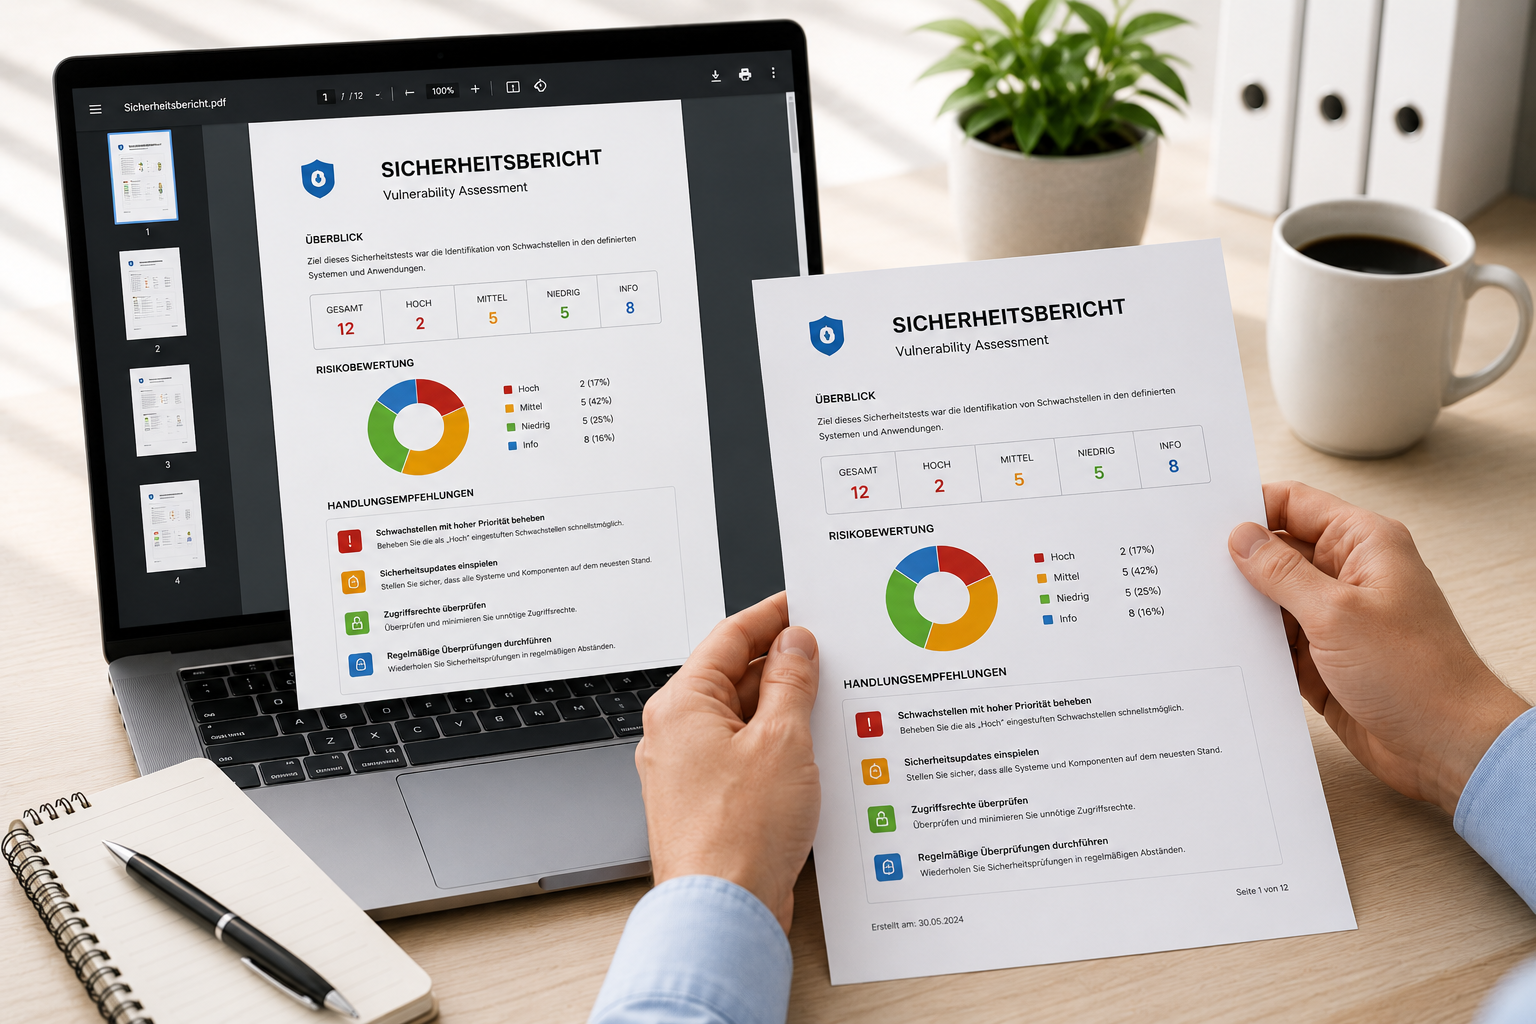
Sie erhalten eine klare Risikobewertung, technische Nachweise und priorisierte Handlungsempfehlungen.
Transparent, fair & individuell
Alle Preise sind Endpreise gem. § 19 UStG (keine Umsatzsteuerausweisung).
Der Report ist nicht nur eine Liste technischer Funde, sondern eine Entscheidungsgrundlage für die nächsten sinnvollen Schritte.
Kurze Einordnung der Gesamtrisiken, damit auch nicht-technische Entscheider den Handlungsbedarf verstehen.
Reproduzierbare Hinweise, betroffene Bereiche und Risikobewertung für jedes relevante Ergebnis.
Konkrete Empfehlungen nach Dringlichkeit, damit kritische Punkte zuerst behoben werden können.
Jeder Scan startet erst nach sauberer Scope-Klärung und schriftlicher Autorisierung.
Sie senden Ihre Projektdaten über das Kontaktformular.
Ich sehe mir Ihre Anfrage an und kläre offene Punkte.
Sie erhalten einen individuellen Link zur digitalen Vertragsannahme.
Sie bestätigen den Vertrag per Checkbox und senden das Formular ab.
Sie erhalten automatisch eine Bestätigungs-E‑Mail – der Auftrag ist verbindlich.
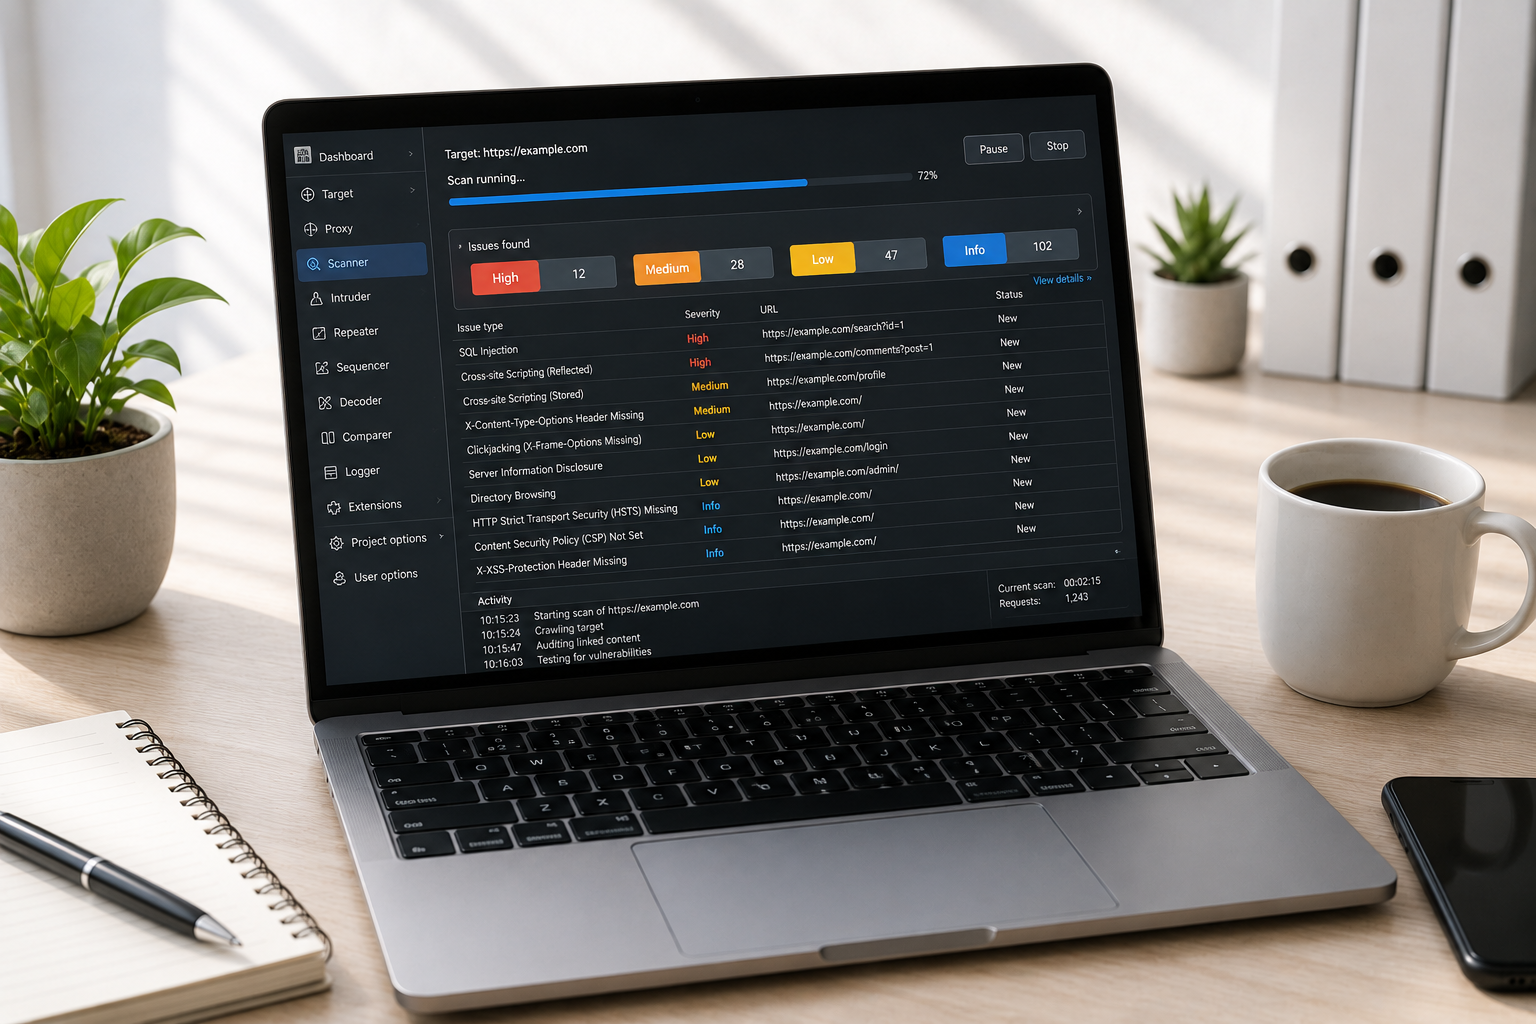
Ich führe den vereinbarten Schwachstellen‑Scan durch.
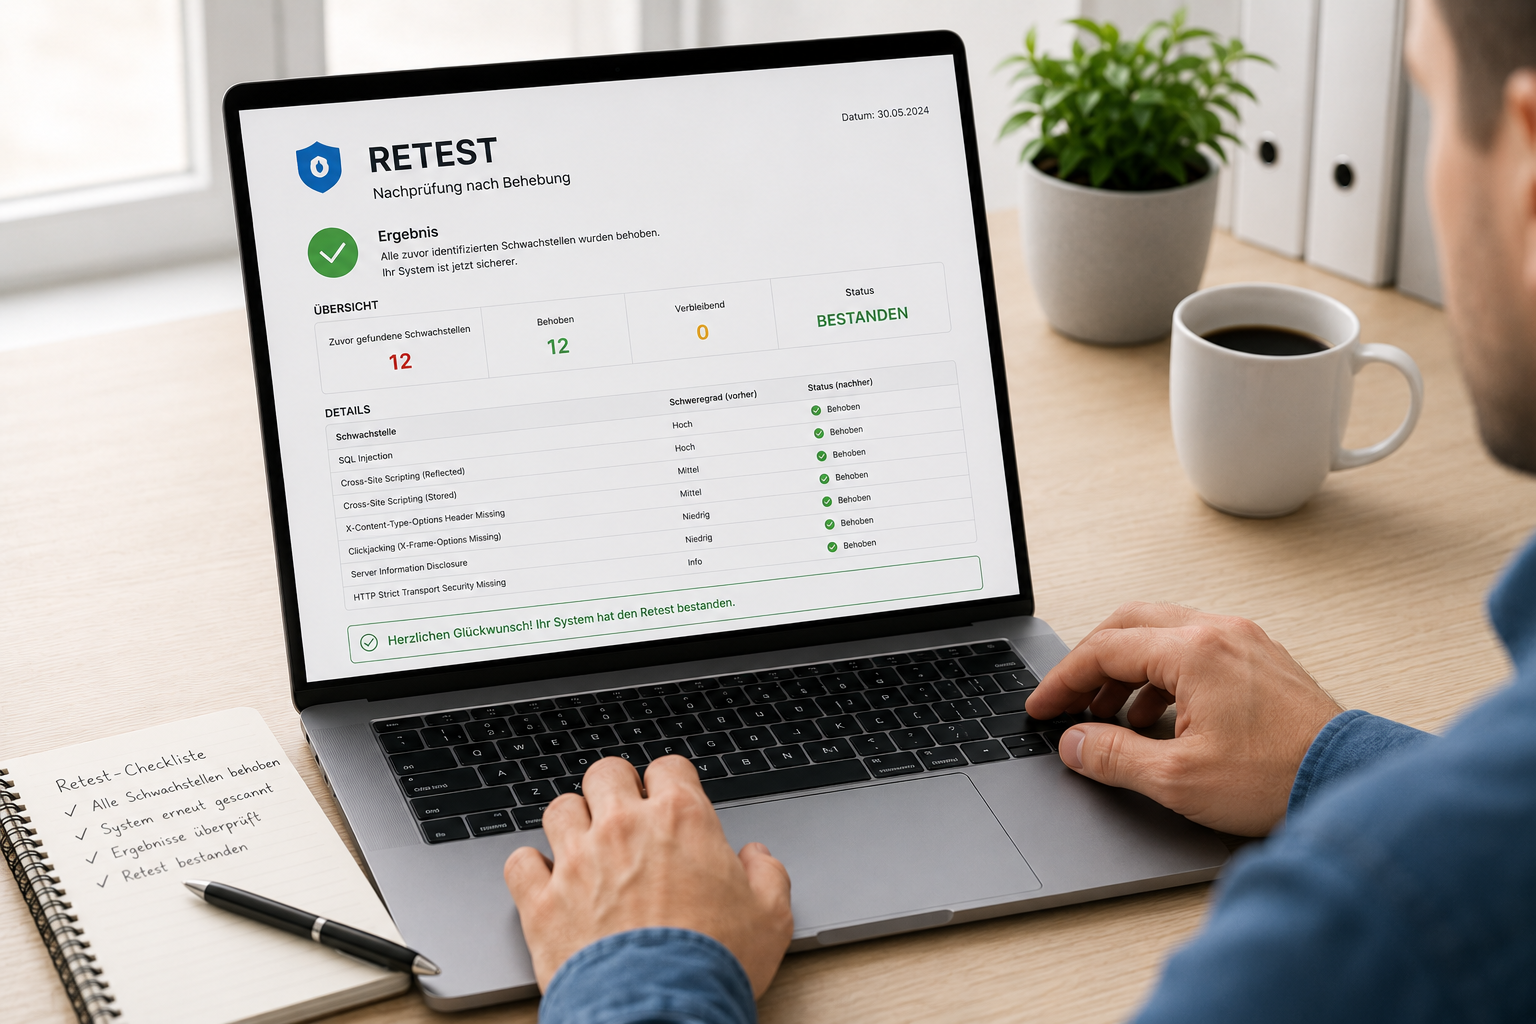
Im Standard‑Paket prüfe ich die Behebung innerhalb von 30 Tagen erneut.
Die wichtigsten Punkte zu Sicherheit, Datenschutz, Ablauf und Grenzen der Prüfung.
Nein. Ein Scan reduziert Risiken und deckt bekannte oder erkennbare Schwachstellen auf. Vollständige Sicherheit gegen alle denkbaren Angriffe kann technisch niemand seriös garantieren.
Ja, die Prüfung erfolgt ausschließlich nach schriftlicher Autorisierung und nur für die vereinbarten Systeme, Domains oder APIs.
Im Standard-Paket werden automatisierte Funde manuell verifiziert, priorisiert und verständlich eingeordnet.
Der Basis-Scan dauert typischerweise 2-3 Werktage. Der Standard-Scan dauert je nach Umfang meist 3-5 Werktage nach vollständiger Freigabe.
Nur die für den Auftrag notwendigen Informationen wie URLs, technische Ergebnisse und bei Bedarf temporäre Testzugänge. Details stehen in der Datenschutzerklärung.
Der kostenlose Retest ist im Standard-Paket enthalten und gilt für die im ersten Bericht gefundenen Schwachstellen, wenn die Behebung innerhalb von 30 Tagen zur Nachprüfung eingereicht wird.
Sie haben Fragen oder möchten ein individuelles Angebot?
Ich bin Tobias Donaubauer, Inhaber von hackermecker und leidenschaftlicher Sicherheitsexperte mit langjähriger Erfahrung im Bereich der Web-Sicherheit und Systemadministration. Meine Mission: Ich helfe Unternehmen, Selbstständigen und Agenturen dabei, ihre Webanwendungen und APIs sicherer zu machen – mit praxisnahen, verständlichen und nachvollziehbaren Schwachstellen-Analysen.
🎓 Zertifizierungen
📜 (ISC)² Certified in Cybersecurity (CC)
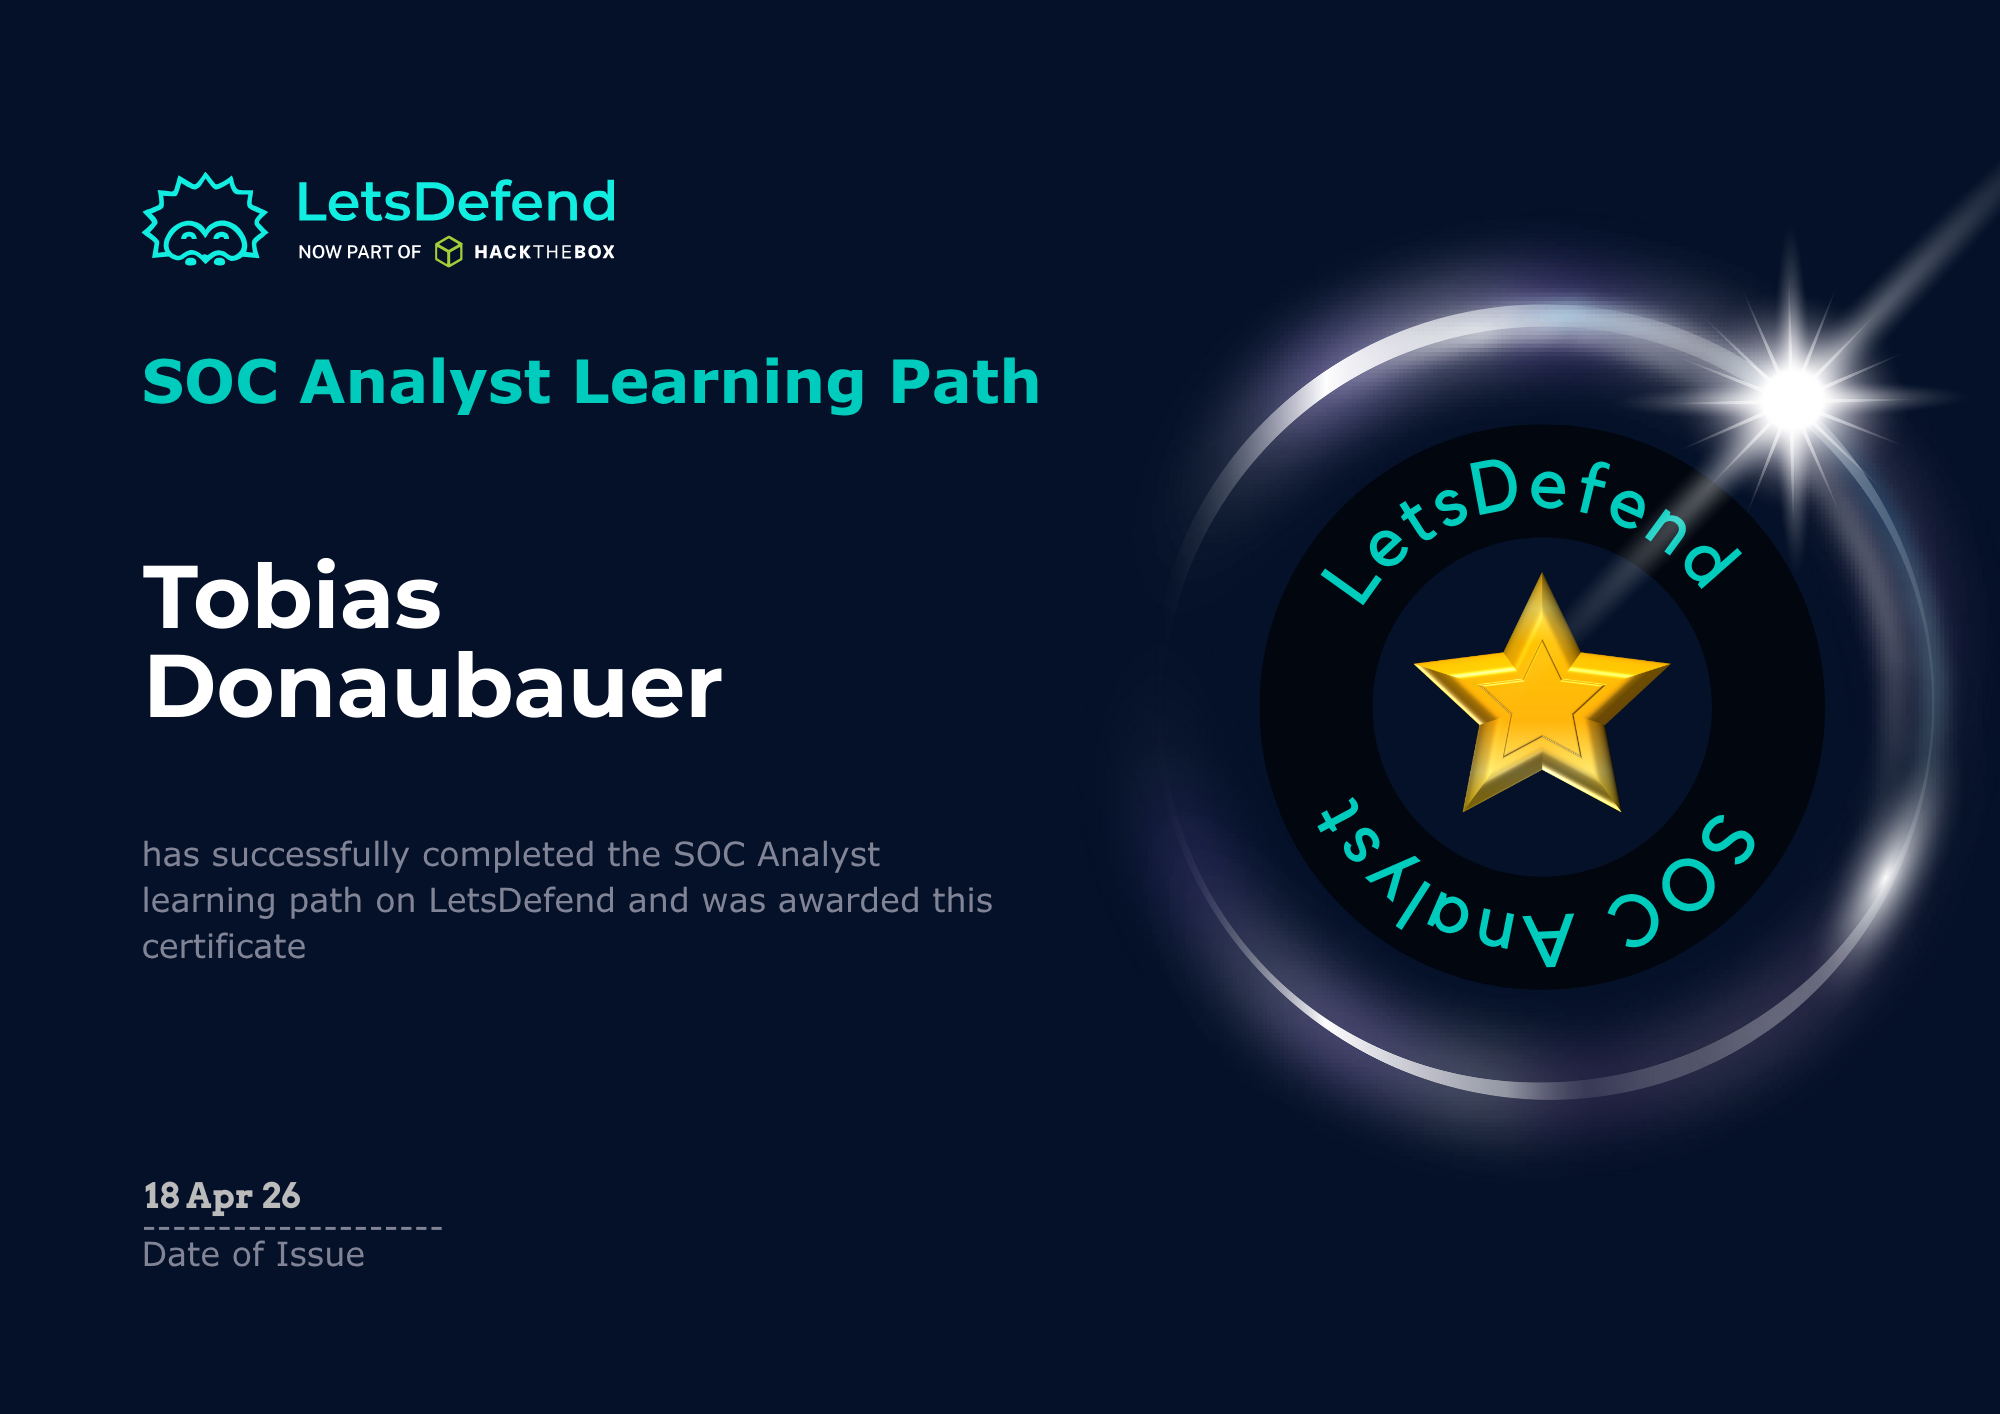
📜 LetsDefend – SOC Analyst Learning Path
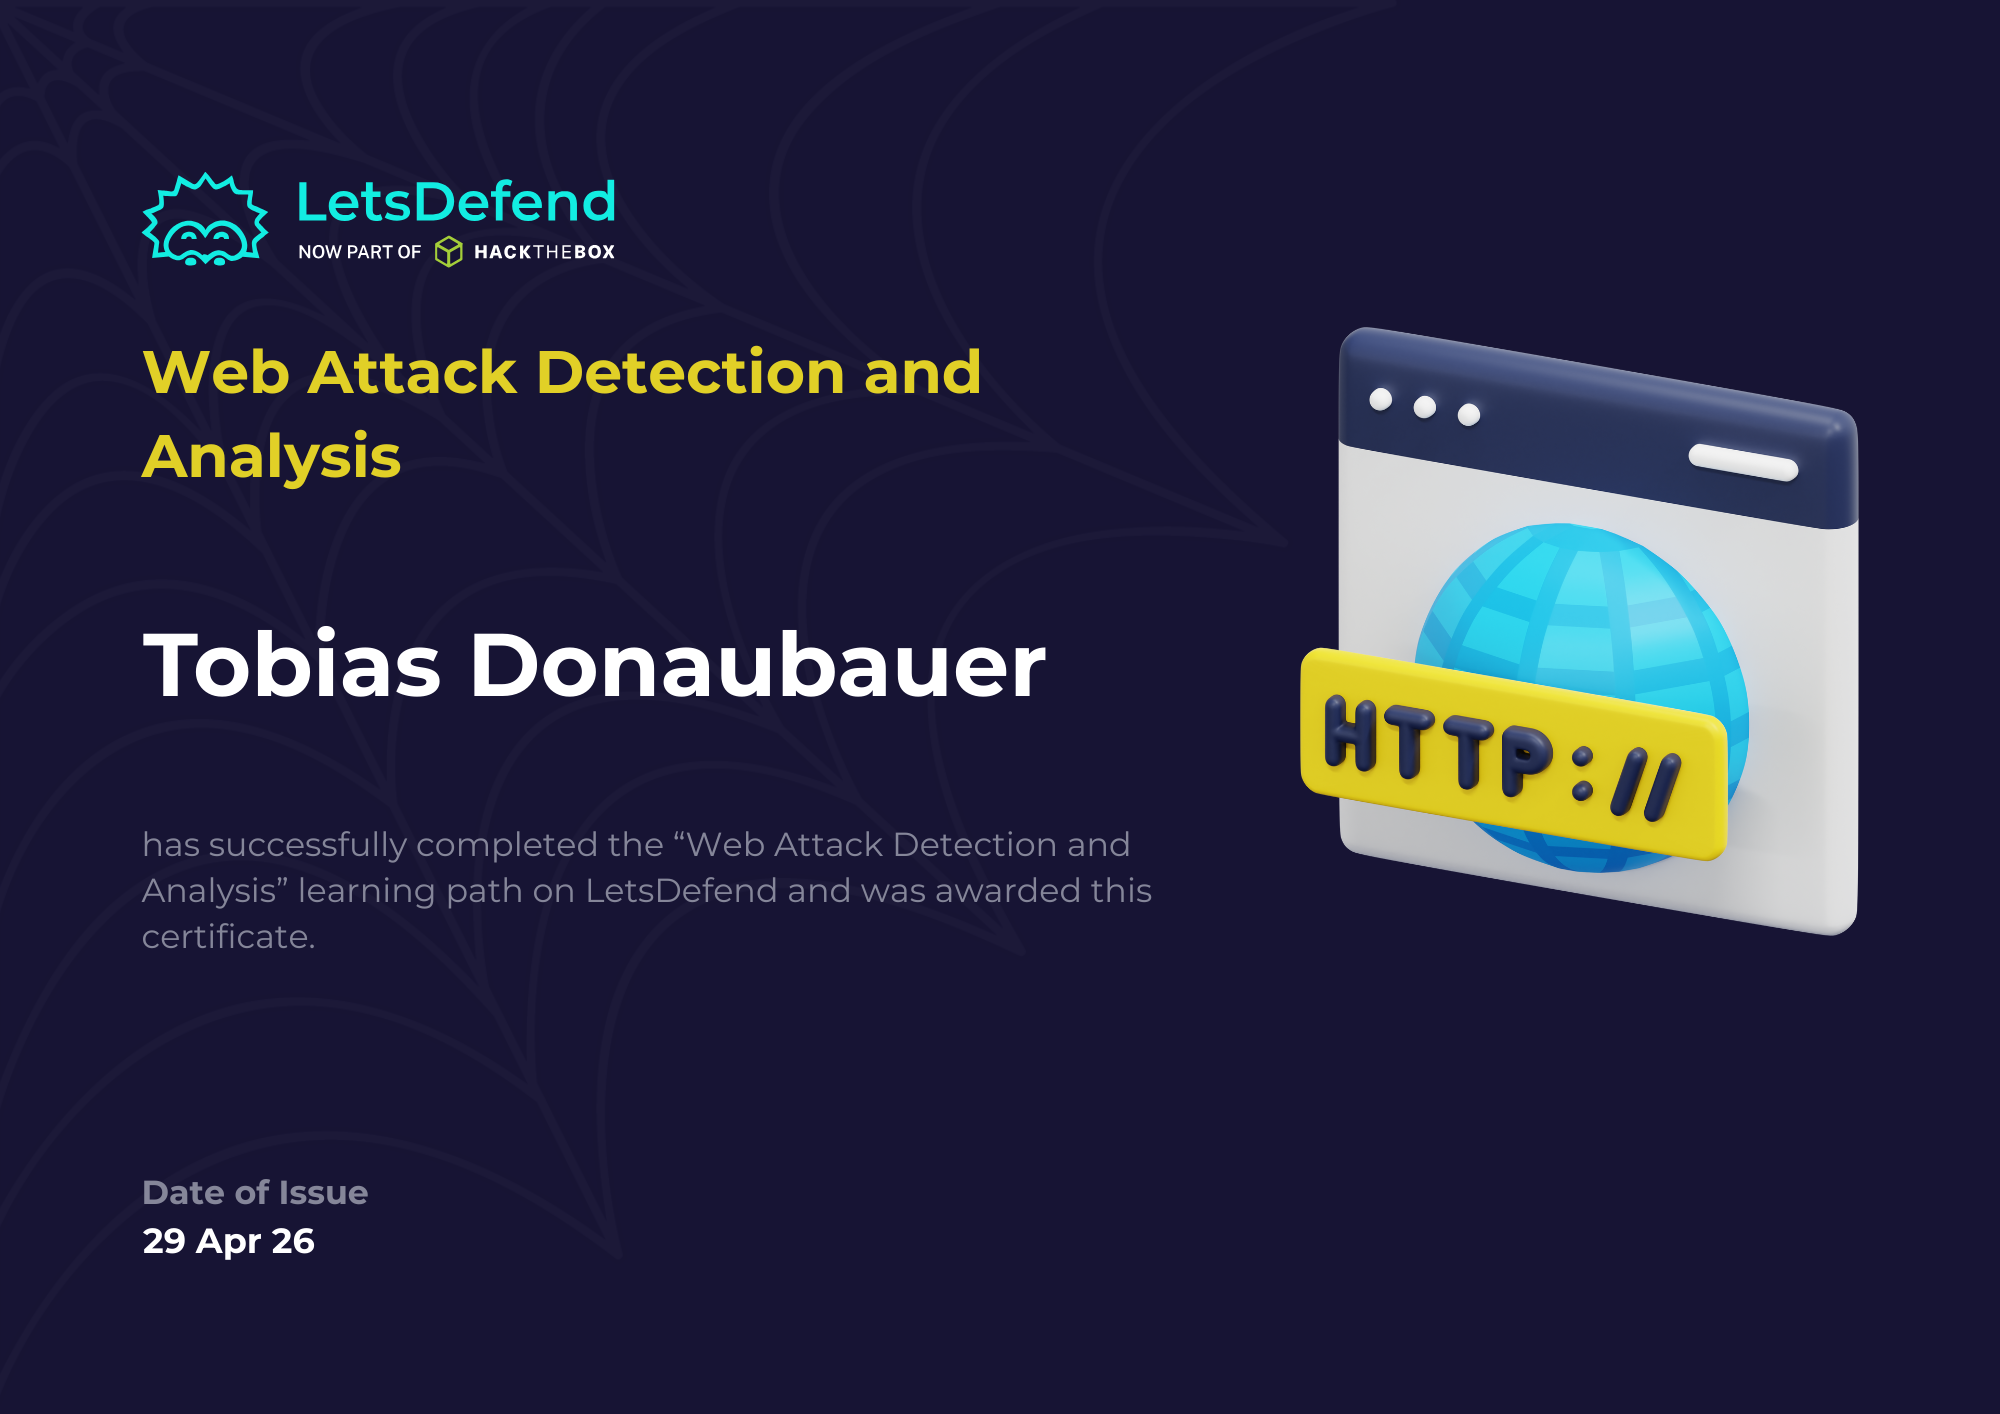
📜 LetsDefend – Web Attack Detection and Analysis
🐧 10+ Jahre Linux-Erfahrung
Meine Reise in die IT begann vor über einem Jahrzehnt mit Linux. Diese langjährige Erfahrung gibt mir ein tiefes Verständnis für Server-Architekturen, Betriebssystem-Sicherheit und Systemadministration – die Grundlage für jeden erfolgreichen Sicherheits-Check.
📚 Fundierte Kenntnisse in Web-Sicherheit
Ich habe mir mein Wissen durch intensives Selbststudium erarbeitet und folgende Werke durchgearbeitet:
Diese theoretischen Grundlagen helfen mir, Schwachstellen nicht nur zu finden, sondern sie auch aus der Perspektive eines Angreifers zu verstehen und richtig einzuordnen – kombiniert mit der täglichen Praxis in meinen Security-Assessments.
🔧 Burp Suite – Praxis-Erfahrung
Ich verbinde automatisierte Scans mit manueller Verifikation – jeder Befund wird persönlich geprüft, priorisiert und mit klaren Handlungsempfehlungen versehen.
Autorisierung: Sicherheitsprüfungen erfolgen ausschließlich auf Systemen, für die eine ausdrückliche Berechtigung vorliegt.
Haftung: Details zu Leistungsumfang, Mitwirkungspflichten und Haftung werden in den Auftragsbedingungen geregelt.
Datenschutz: Informationen zur Verarbeitung personenbezogener Daten finden Sie in der Datenschutzerklärung. Ein AVV kann bei Bedarf geschlossen werden.
Vertrag & AGB: Es gelten die Auftragsbedingungen / Vertrag für Schwachstellen-Scans. Mit der Beauftragung erkennt der Kunde diese an.
Impressum: Die gesetzlich vorgeschriebenen Angaben finden Sie im Impressum.
Digitale Vertragsannahme: Hier können Sie den Vertrag digital akzeptieren.